
해킹 ‘의심’만으로 입출금 막는다…거래소 보안, 금융사 급으로
금융위원회가 12일 가상자산업권 보안 대책회의를 열고, 해킹이 의심되는 단계에서도 거래소가 입출금을 먼저 막을 수 있게 비조치의견서를 내기로 했다. 24시간 감시 체계와 보험·준비금 확대도 요구했다. 28개 사업자 중 5곳만 가입한 금융보안원 문도 넓힌다.
In Focus해킹·보안속보 71 · 기사 13
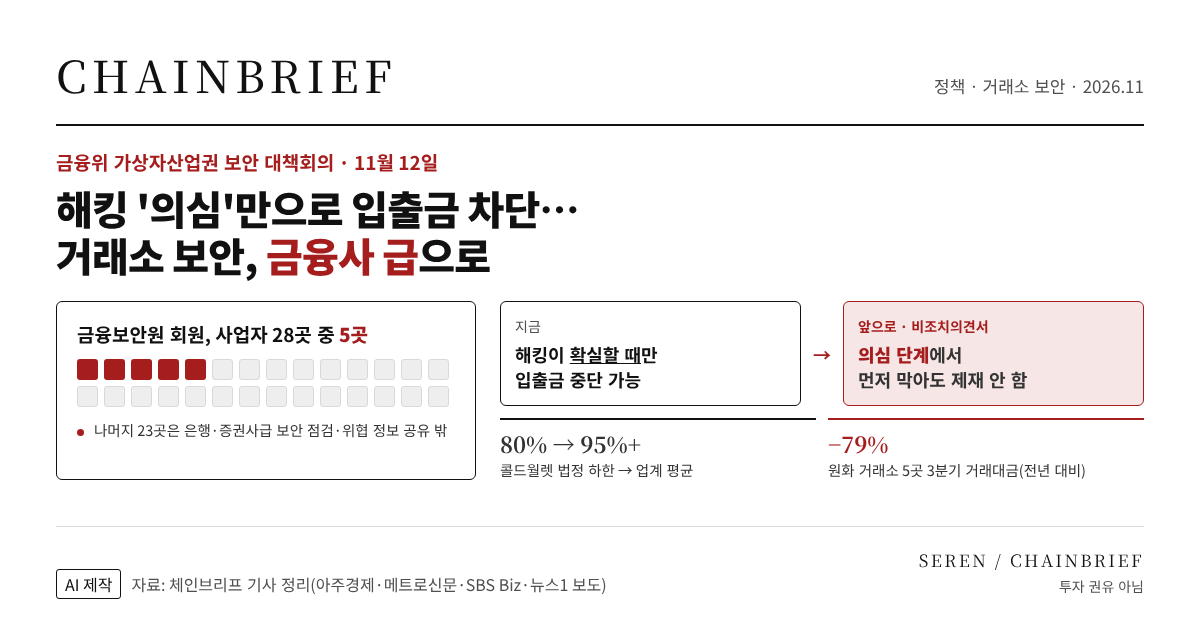
지금 규정대로라면 국내 거래소는 해킹이 '확실할 때'에만 고객 입출금을 멈출 수 있다. 수상한 대량 출금이 보여도 정당한 사유 없이 막으면 가상자산이용자보호법 위반이 될 수 있어서다. 금융위원회가 12일 이 빈틈부터 메웠다. 해킹이 의심되는 단계에서 먼저 막아도 문제 삼지 않겠다는 비조치의견서를 업계에 내기로 했다. 비조치의견서는 당국이 "이 행위는 제재하지 않겠다"고 미리 확인해 주는 문서다.
2일 회의는 숫자 점검, 12일은 처방
신진창 금융위 부위원장이 정부서울청사에서 주재한 이날 회의에는 금융감독원, 금융보안원, 한국인터넷진흥원(KISA), 디지털자산거래소 공동협의체(DAXA)와 주요 거래소가 나왔다. 열흘 전인 2일 회의가 바이낸스 해킹 직후 콜드월렛(인터넷과 끊긴 지갑) 비율을 들여다보는 자리였다면, 이번엔 구체적인 주문서가 나왔다.
가장 먼저 꺼낸 건 사람 문제다. 거래소는 24시간 감시 인력을 두고 이상한 대량 거래가 잡히면 곧바로 통제해야 한다. 밤새 지켜볼 여력이 없는 곳은 감시가 가능한 시간에만 입출금을 열고, 그 사실을 이용자에게 미리 알려야 한다고 아주경제는 전했다.
지갑 관리도 손본다. 법이 정한 콜드월렛 하한은 80%인데 업계 평균은 이미 95%를 넘는다. 금융위는 이 비율을 더 끌어올리는 방안을 논의했지만 새 기준치는 내놓지 않았다. 인터넷에 붙은 핫월렛에는 거래에 꼭 필요한 만큼만 두고, 여러 지갑으로 나눠 담는 것도 검토 대상이다. 사고가 났을 때 고객에게 물어 줄 보험 한도와 준비금도 늘리도록 했다.
작은 거래소가 문제다
정작 눈에 띄는 숫자는 따로 있다. 국내 가상자산사업자 28곳 가운데 금융보안원 회원은 원화마켓 거래소 5곳뿐이다. 나머지 23곳은 은행·증권사가 받는 보안 점검과 위협 정보 공유 체계 밖에 있다는 얘기다. 금융위는 회원 범위를 넓히고, 가입이 어려운 곳엔 취약점 점검을 따로 지원하기로 했다. 금융보안원은 거래 검증, 지갑 접근 통제 같은 거래소 전용 점검 기준을 올해 안에 고친다.
신 부위원장은 일부 사업자의 보안 인식이 "제도화 이전에 머물러 있다"고 지적했다고 아주경제는 보도했다. 고객 자산을 맡아 보관하는 이상 은행과 같은 수준의 보안이 필요하다는 게 당국의 논리다.
업계 사정도 넉넉하지 않다. 코인게코 집계를 인용한 뉴스1 보도에 따르면 원화 거래소 5곳의 3분기 거래대금은 1년 전보다 79% 줄었다. 수수료로 버는 구조에서 매출이 쪼그라드는데 감시 인력과 보험료는 늘려야 하는 셈이다. 규모가 작은 거래소일수록 부담이 크다.
법은 아직, 가이드라인이 먼저
거래소에 전자금융거래법 수준의 IT 안전 의무와 해킹 손해배상 책임을 지우는 일은 국회에 걸린 디지털자산기본법의 몫이다. 법이 언제 통과될지 모르니 당국은 비상대응 가이드라인으로 먼저 움직인다. AI를 쓴 공격까지 염두에 두고 취약점 점검과 사고 보고 절차를 담는다.
비조치의견서가 실제로 나오면 거래소는 새벽에 이상 출금이 잡혀도 법 위반 걱정 없이 지갑을 잠글 수 있다. 다만 오탐으로 멀쩡한 고객의 출금이 막히는 경우 누가 책임지는지는 이번 발표에 없었다.
금융보안원의 새 점검 기준은 올해 안, 길어야 7주 뒤에 나온다.
본 기사는 정보 제공 목적이며 투자 권유가 아닙니다.
참고